

Dự thảo Luật An ninh dữ liệu: Quy định về phát hiện, thông báo và xử lý lỗ hổng bảo mật
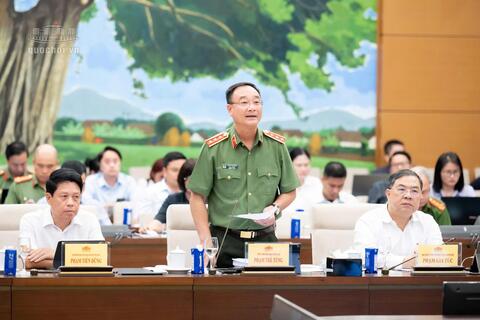
Dự thảo Luật An ninh dữ liệu đang được Quốc hội xem xét đưa ra cơ chế bảo vệ đối với các cá nhân, chuyên gia phát hiện và thông báo lỗ hổng an ninh dữ liệu với tinh thần thiện chí. Quy định này vừa khuyến khích cộng đồng công nghệ đồng hành bảo đảm an toàn thông tin, vừa tạo hành lang pháp lý rõ ràng nhằm ngăn chặn các hành vi cố ý xâm nhập, khai thác trái phép hệ thống thông tin.
Trong quá trình sử dụng Internet, người dân, đặc biệt là các cá nhân có kiến thức về công nghệ thông tin, có thể phát hiện các lỗ hổng bảo mật trên website, ứng dụng hoặc hệ thống thông tin của các cơ quan, tổ chức, doanh nghiệp. Việc kịp thời thông báo để đơn vị quản lý kiểm tra, khắc phục là hết sức cần thiết, góp phần bảo đảm an ninh, an toàn dữ liệu. Tuy nhiên, việc phát hiện lỗ hổng không đồng nghĩa với việc được phép tự ý truy cập, kiểm thử hoặc khai thác hệ thống trái quy định.
Một trong những nội dung đáng chú ý trong dự thảo Luật An ninh dữ liệu đang được Quốc hội xem xét là cơ chế bảo vệ cá nhân, chuyên gia phát hiện, kiểm thử và thông báo lỗ hổng an ninh dữ liệu với thiện chí. Theo đó, người thực hiện sẽ được bảo vệ danh tính, quyền và lợi ích hợp pháp, đồng thời được xem xét loại trừ trách nhiệm pháp lý tương ứng theo quy định. Đây là chính sách có ý nghĩa quan trọng nhằm khuyến khích sự tham gia tích cực, có trách nhiệm của cộng đồng công nghệ trong việc cảnh báo sớm các nguy cơ mất an toàn dữ liệu. Tuy nhiên, cơ chế này không đồng nghĩa với sự cho phép thực hiện mọi hoạt động kiểm thử tùy tiện trên hệ thống của người khác. Việc tự ý vượt qua cơ chế bảo vệ, truy cập trái phép, sao chép dữ liệu hoặc sử dụng thông tin thu thập được để trục lợi vẫn bị xử lý nghiêm theo quy định của pháp luật.
Để bảo đảm tuân thủ đúng pháp luật, khi phát hiện lỗ hổng bảo mật, các cá nhân cần lập tức dừng việc kiểm tra nếu thấy dấu hiệu truy cập ngoài phạm vi được phép, tuyệt đối không tiếp tục khai thác hoặc thử vượt quyền. Người phát hiện không được tải xuống, sao chép, lưu giữ hay công khai dữ liệu của người khác; đồng thời chủ động thông báo cho đơn vị quản lý hệ thống thông qua đầu mối tiếp nhận chính thức. Trong trường hợp phát hiện dấu hiệu vi phạm hoặc nguy cơ mất an toàn nghiêm trọng, cần kịp thời thông tin cho cơ quan Công an để được hỗ trợ, hướng dẫn xử lý. Việc cung cấp thông tin về lỗ hổng chỉ dừng ở mức cần thiết, nghiêm cấm lợi dụng thông tin để đe dọa, gây sức ép hoặc yêu cầu các lợi ích trái quy định.
Đối với các cơ quan, tổ chức và doanh nghiệp, dự thảo Luật đặt ra yêu cầu phải chủ động công khai đầu mối tiếp nhận thông tin về lỗ hổng bảo mật, phân công bộ phận chuyên môn kiểm tra, xác minh và khắc phục kịp thời khi nhận được phản ánh. Việc tiếp nhận nghiêm túc, xử lý nhanh chóng không chỉ giúp hạn chế tối đa nguy cơ mất an toàn hệ thống mà còn tạo môi trường thuận lợi để cộng đồng tham gia bảo vệ dữ liệu một cách lành mạnh, có trách nhiệm.
Theo quy định của pháp luật về an ninh mạng, hành vi xâm nhập trái phép vào hệ thống thông tin của người khác bị nghiêm cấm. Tùy theo tính chất, mức độ vi phạm, cá nhân thực hiện có thể bị xử phạt hành chính hoặc truy cứu trách nhiệm hình sự theo Điều 289 Bộ luật Hình sự. Lực lượng Công an khuyến cáo người dân, nhất là học sinh, sinh viên và những người có kiến thức về công nghệ thông tin, cần sử dụng kiến thức chuyên môn đúng mục đích, chỉ thực hiện kiểm thử trên các hệ thống được phép hoặc trong phạm vi chương trình do đơn vị quản lý công bố. Khi phát hiện lỗ hổng, cần thông báo đúng địa chỉ, tuyệt đối không tự ý khai thác hoặc phát tán thông tin. Phát hiện và thông báo lỗ hổng đúng cách là hành động có trách nhiệm đối với cộng đồng; mỗi cá nhân và đơn vị quản lý hệ thống cần thực hiện đúng chức trách của mình, góp phần bảo đảm an ninh, an toàn dữ liệu trên không gian mạng.
Văn Thắng